핵심 요약
- 개정 개인정보 보호법과 시행령이 2026년 9월 11일부터 시행됐다[1]
- 기존 매출액 3% 상한과 별도로 반복 위반·1000만 명 이상 피해·시정명령 불이행 중 하나에 해당하면 매출액 10%까지 물리는 징벌적 과징금이 새로 생겼다[1]
- 매출액을 알 수 없거나 계산하기 어려운 사업자는 상한액 50억원이 적용되고[9] 사전에 보호 체계에 투자한 곳은 과징금을 최대 40%까지 깎을 수 있다[12]
매출액 3%였던 과징금 상한이 왜 10%까지 늘었나
개인정보보호위원회는 국민 일상과 밀접한 분야에서 대규모 개인정보 유출사고가 잇따르자 사전 예방과 피해구제를 강화하는 방향으로 법 개정을 추진했다[1]. 그 결과물인 개정 개인정보 보호법은 2026년 3월 10일 공포됐다[3]. 이를 구체화한 시행령과 함께 2026년 9월 11일부터 시행에 들어갔다[4].
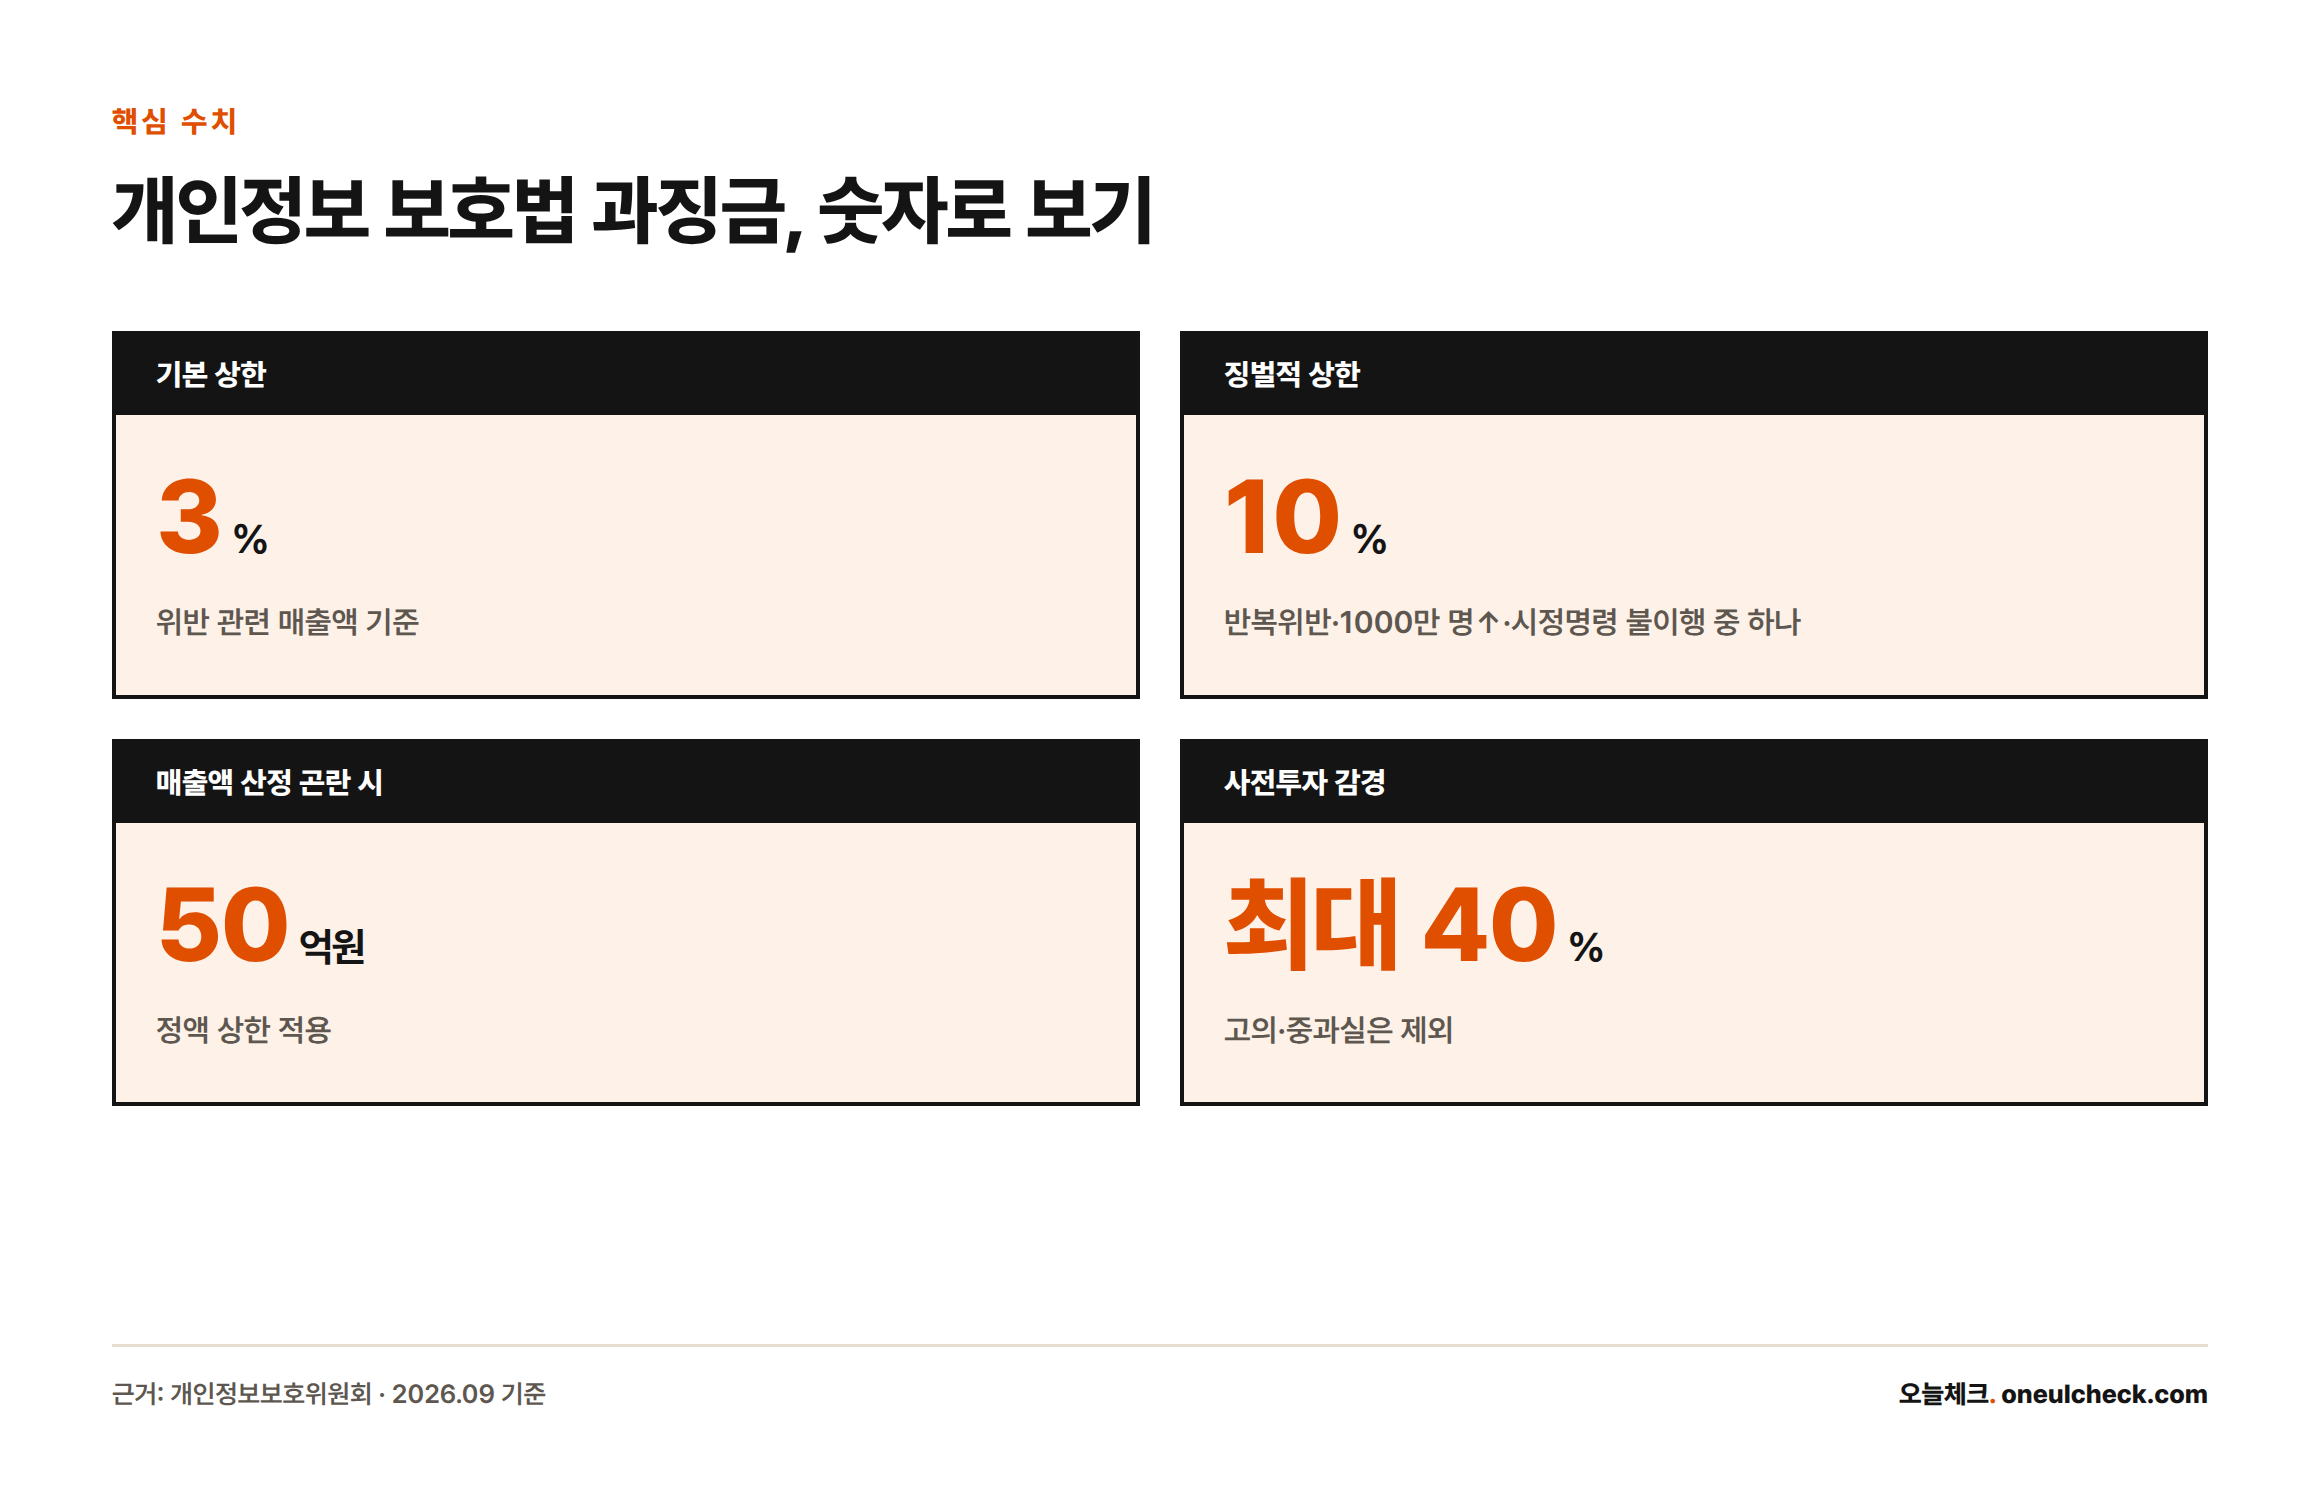
개정 전 개인정보 보호법에서 과징금은 위반과 관련된 매출액의 100분의 3을 넘지 못하도록 정해져 있었다[5]. 이번 개정은 이 3% 상한을 그대로 두면서 특정 조건에 해당하는 위반에 한해 매출액 10% 이내라는 별도의 상한을 신설했다[1].
10%가 붙으려면 세 가지 조건 중 하나에 해당해야 한다
구체적인 산정 방법과 가중·감경 비율은 개인정보보호위원회가 고시로 따로 정하며[2] 그 위에서 세 요건 가운데 하나라도 해당하면 최대 10%까지 과징금을 부과할 수 있다.
| 요건 | 구체적 내용 |
|---|---|
| 반복 위반 | 고의 또는 중대한 과실로 3년이 지나기 전에 같은 유형의 위반행위를 다시 저지른 경우[12] |
| 대규모 피해 | 고의 또는 중대한 과실로 정보주체 1000만 명 이상에게 피해를 낸 경우[6] |
| 시정명령 불이행 | 보호위원회의 시정조치 명령을 따르지 않아 개인정보 유출 등이 발생한 경우[12] |
세 요건 모두 고의나 중대한 과실을 전제로 한다. 단순 실수나 관리 소홀만으로는 10% 상한까지 올라가지 않는다[12].
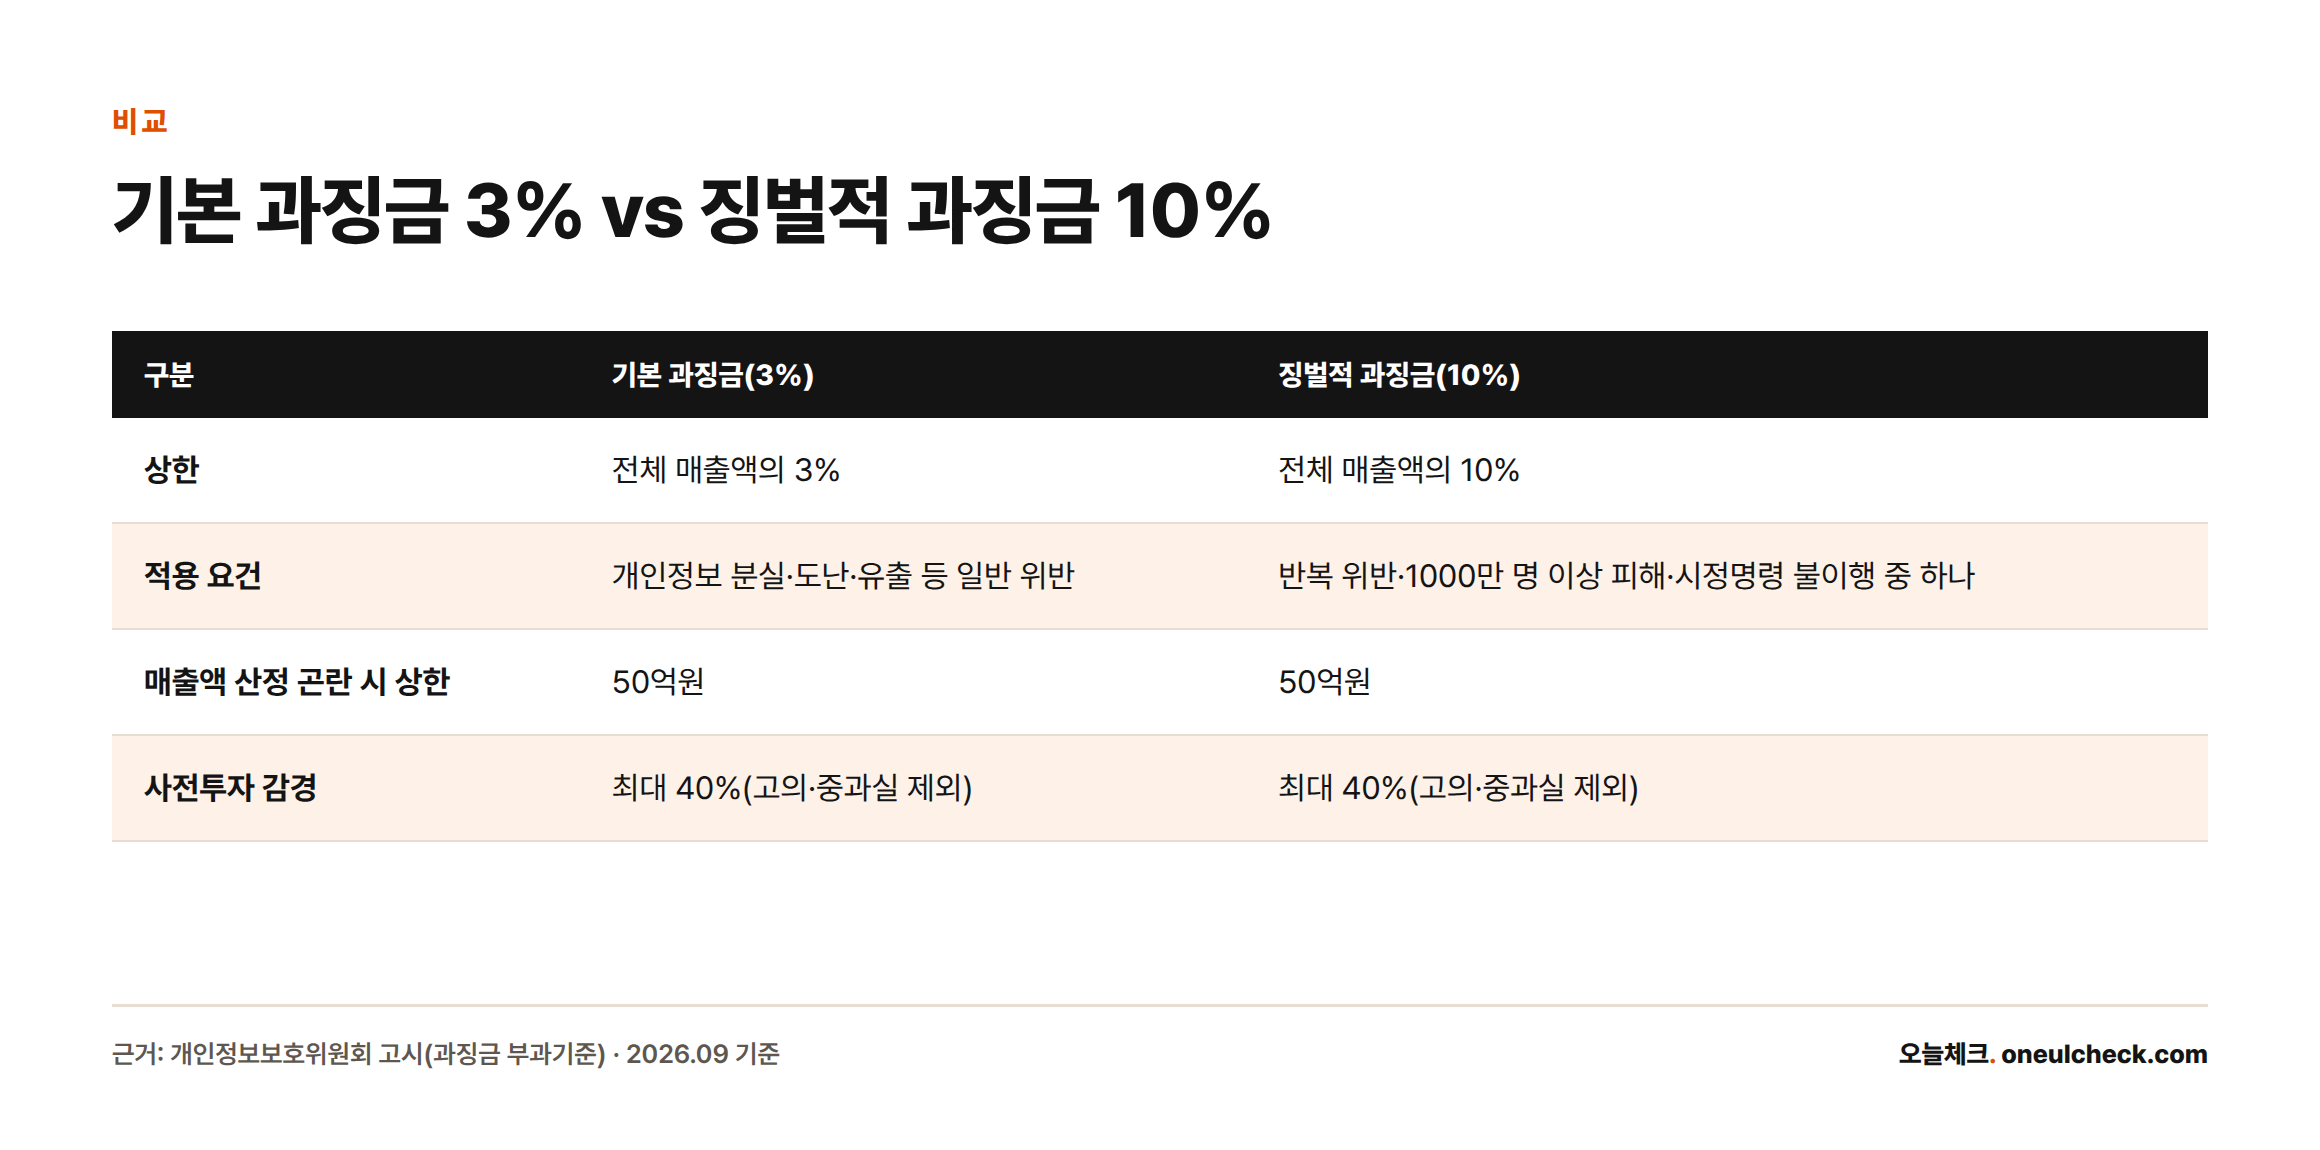
기본 3%와 징벌적 10%, 무엇이 달라지는지 한 표로 비교
| 구분 | 기본 과징금 | 징벌적 과징금 |
|---|---|---|
| 상한 | 전체 매출액의 3%[5] | 전체 매출액의 10%[1] |
| 적용 요건 | 개인정보 분실·도난·유출 등 일반 위반[5] | 반복 위반·1000만 명 이상 피해·시정명령 불이행 중 하나[12] |
| 매출액 산정 기준 | 직전 사업연도 매출액과 직전 3개 사업연도 연평균 매출액 중 큰 금액에서 위반과 무관한 매출을 제외[8] | |
| 매출액 산정 곤란 시 상한 | 50억원[9] | |
| 사전투자 감경 | 최대 40%, 고의·중과실은 제외[12] | |
| 확인된 사례 | 쿠팡 6246억원·GS리테일 128억원(모두 구법 3% 기준 산정)[10][11] | |
매출이 없거나 적자인 회사는 과징금을 어떻게 매기나
과징금은 원칙적으로 위반행위와 관련이 없는 매출액을 뺀 나머지 매출액을 기준으로 산정한다[5]. 이 매출액을 어느 시점 기준으로 잡을지는 2026년 5월 19일 시행령 개정으로 먼저 한 차례 바뀌었다[8]. 기존에는 위반행위가 있었던 사업연도 직전 3개 사업연도의 연평균 매출액만 기준으로 삼았다[8]. 매출이 계속 늘어나는 플랫폼·IT 기업은 이 방식에서 실제 몸집보다 과징금이 낮게 잡히는 문제가 지적됐다[8]. 개정 시행령은 직전 사업연도 매출액과 직전 3개 사업연도 연평균 매출액 가운데 더 큰 금액을 쓰도록 바꿨다[8].
매출액이 없거나 계산하기 어려운 사업자는 정액 상한이 적용된다. 이 상한이 50억원이다[9].
개인정보 보호법상 과징금을 물 수 있는 개인정보처리자에는 공공기관과 법인·단체뿐 아니라 개인사업자도 포함된다[3]. 매출 규모가 작다고 해서 처음부터 대상에서 빠지는 것은 아니다. 다만 위 세 요건에 해당하지 않는 대다수 중소사업자는 매출액 10%가 아니라 기본 상한인 3% 안에서 과징금이 산정된다[5].
사전에 투자해 둔 기업은 40%까지 깎아준다
개인정보 보호 예산과 인력·설비에 미리 투자한 사업자는 과징금을 감경받을 수 있다[7]. 감경 폭은 기준금액의 40% 범위 안에서 정해진다[12]. 다만 고의 또는 중대한 과실로 일어난 위반행위는 이 투자 감경 대상에서 제외된다[7]. 위반행위의 중대성이 매우 크다고 판단되면 감경의 전부나 일부를 아예 적용하지 않을 수도 있다[8].
정보통신망법의 매출액 과징금과 헷갈리지 말아야 한다
광고성 정보를 동의 없이 보내는 등 정보통신망법 위반에는 별도의 과징금 체계가 있다[12]. 이쪽은 상한이 매출액의 6%이며 개인정보 유출 사고에 매기는 3%·10% 기준과는 근거 법령 자체가 다르다[12].
쿠팡 6246억원 GS리테일 128억원, 실제 부과 사례로 본 체감
개정법 시행 직전인 2026년 6월 개인정보보호위원회는 쿠팡의 개인정보 유출 사고에 과징금 6246억 8100만원과 과태료 1680만원을 부과했다[10]. 전직 직원이 인증 시스템 서명키를 악용해 회원 3322만여 명과 비회원 433만여 명의 정보를 유출한 사건이다[10]. 물류 자회사인 쿠팡풀필먼트서비스에도 별도로 2억 4800만원의 과징금이 부과됐다[10].
2026년 8월 26일에는 크리덴셜 스터핑 공격으로 GS샵 회원 158만 1025명과 GS25 회원 7만 9128명, 합쳐서 166만여 명의 개인정보가 유출된 GS리테일에 과징금 128억 3600만원과 과태료 1020만원이 부과됐다[11].
매출액 자체가 워낙 커서 3%만으로도 역대 최대 규모 과징금이 나왔다는 뜻이며 같은 규모의 사고가 9월 11일 이후 반복 위반이나 시정명령 불이행까지 겹친다면 산정 기준 자체가 10%로 올라간다[1].
확인된 사실과 아직 모르는 것
- 공식 확인된 것 — 개정 개인정보 보호법과 시행령의 2026년 9월 11일 시행[1][3][4], 매출액 10% 징벌적 과징금의 3대 요건과 최대 40% 투자 감경[7][12], 매출액 산정 곤란 시 50억원 상한[9], 매출액 산정 기준을 직전 사업연도와 3개년 평균 중 큰 금액으로 바꾼 2026년 5월 19일 시행령 개정[8].
- 보도는 있지만 조문 원문까지 직접 대조하지 못한 것 — 반복 위반 시 가중 비율이 위반 횟수에 따라 단계적으로 올라간다는 보도[6]는 있으나 이를 담은 개정 고시 원문 조항별 수치는 이 글에서 전부 대조하지 않았다.
- 앞으로 확인해야 할 지점 — 개정법 시행 이후 매출액 10% 기준이 실제로 적용된 과징금 부과 사례는 아직 공개되지 않았다. 시행 당시 조사가 끝나지 않은 사건 가운데 어디까지 새 기준이 적용될지는 개인정보보호위원회의 개별 의결을 지켜봐야 한다[12].
자주 묻는 질문
과징금과 과태료는 뭐가 다른가
과태료는 유출 사실을 통지하지 않았거나 신고하지 않은 것 같은 절차 위반에 정액으로 부과되며 대부분 3천만원 이하로 정해져 있다[5]. 과징금은 유출 사고 자체에 매출액 비례로 매기는 제재로 기본 상한이 매출액의 3%이고 이번 개정으로 특정 조건에서는 10%까지 오른다[5][1]. 두 제재는 부과 사유가 다르기 때문에 한 사건에서 과징금과 과태료가 함께 나오는 경우도 있다[10].
이미 벌어진 유출 사고에도 매출액 10% 규정이 소급 적용되나
새 기준은 2026년 9월 11일 이후 발생한 위반행위부터 적용되는 것이 원칙이다[12]. 다만 시행일 당시 아직 끝나지 않은 위반행위이면서 피해 규모가 1000만 명이 넘는 경우는 예외적으로 새 기준의 적용을 받을 수 있다[12]. 그래서 9월 11일 이전에 처분이 끝난 쿠팡·GS리테일 사례는 옛 3% 기준으로 산정됐다[10][11].
중소기업이나 1인사업자도 매출액 10% 과징금 대상이 되나
개인정보 보호법상 개인정보처리자에는 공공기관과 법인·단체뿐 아니라 개인사업자도 포함되므로 매출 규모만으로 적용 대상에서 빠지지는 않는다[3]. 다만 매출액 10% 상한은 별도 요건에 해당할 때만 붙는다. 이런 조건에 걸리지 않는 대다수 중소사업자는 기본 상한인 3% 안에서 과징금이 산정된다[5][12].
출처
- 개인정보보호위원회, “개인정보 유출 사전예방·피해구제 강화를 위한 개인정보 보호법·시행령·고시, 9월 11일부터 시행”
- 국가법령정보센터, 개인정보 보호법 위반에 대한 과징금 부과기준(개인정보보호위원회고시)
- 국가법령정보센터, 개인정보 보호법(시행 2026. 9. 11.)
- 국가법령정보센터, 개인정보 보호법 시행령(시행 2026. 9. 11.)
- 찾기쉬운 생활법령정보, 개인정보의 제3자로의 이전(유출등 100문 100답)
- 서울경제, “개인정보 반복 유출땐 매출 10% 과징금…11일부터 시행”
- 블로터, “중대 유출 시 ‘매출 10%’ 과징금…개인정보보호법 개정안 11일 시행”
- 블로터, “개인정보법 과징금 기준 강화…직전 연도 매출 반영·중대 위반 감경 배제”
- 이포커스, “개인정보 유출 과징금, 전체 매출 10%까지 부과… 개정안 국회 본회의 통과”
- iMBC뉴스, “‘개인정보 유출’ 쿠팡 과징금 6246억 원‥역대 최대”
- 서울경제, “166만 정보 털린 GS리테일…과징금 128억 부과”
- 법률신문, “9·10월 시행 개인정보·정보통신망법 주요 개정사항: 강화되는 제재기준과 기업 대응 포인트”