2025년 12월부터 2026년 7월까지 약 7개월간 접수된 가족 사칭형 스미싱 문자는 4만 876건, 피해자는 1,856명에 달한다[6]. 같은 기간 안랩이 집계한 2026년 1분기 스미싱 공격에서는 금융기관 사칭과 대출 사기 유형이 전체의 70% 이상을 차지했다[7]. 피싱은 더 이상 낯선 위협이 아니지만, 수법은 매 분기 바뀌고 있고 신고 번호는 여러 개로 나뉘어 있어 막상 피해를 당하면 어디로 먼저 전화해야 할지 헷갈리는 경우가 많다. 이 글에서는 피싱의 정의와 최신 통계, 유형별 사례, 그리고 112·118·1332·1394 신고 채널의 역할 차이와 송금 후 대처 절차까지 정리한다.
피싱이란 무엇인가 — 스미싱·보이스피싱·파밍의 차이
피싱(Phishing)은 ‘개인정보(Private data)를 낚는다(Fishing)’는 뜻의 합성어로, 전화·문자·메신저·가짜 사이트 등 전기통신수단을 이용해 피해자를 속이거나 협박해 개인정보·금융정보를 빼낸 뒤 금품을 갈취하는 사기 수법을 통칭한다[5]. 스미싱(Smishing)은 문자메시지(SMS)와 피싱의 합성어로 2012년 국내에 처음 등장했으며, 문자에 악성 앱이나 악성코드 링크를 심어 유포해 소액결제 정보 등을 탈취하는 수법이다[5]. 파밍(Pharming)은 악성코드에 감염된 PC를 조작해, 이용자가 즐겨찾기나 포털을 통해 정상적인 금융회사 홈페이지에 접속해도 가짜 피싱 사이트로 자동 연결되도록 만들어 금융정보를 탈취하는 방식이다[5]. 흔히 쓰는 ‘보이스피싱’은 이 가운데 전화 통화를 수단으로 삼는 피싱의 한 유형으로, 검찰·금감원 등 기관을 사칭하거나 가족을 사칭해 통화로 직접 이체를 유도하는 경우가 많다.
| 구분 | 주요 수단 | 핵심 특징 |
|---|---|---|
| 피싱(광의) | 전화·문자·메신저·가짜 사이트 | 전기통신수단으로 개인정보·금융정보 편취[5] |
| 스미싱 | 문자메시지(SMS) | 악성 앱·URL 링크로 소액결제 정보 탈취[5] |
| 보이스피싱 | 전화 통화 | 기관·가족 사칭 통화로 이체 유도 |
| 파밍 | 악성코드 감염 PC | 정상 주소 입력해도 가짜 사이트로 자동 연결[5] |
2026년 스미싱 공격 현황 — 안랩 1분기 동향으로 본 유형 비중
안랩이 2026년 4월 14일 발표한 2026년 1분기 스미싱 동향에 따르면, 공격 유형 중 금융기관 사칭이 53.62%로 절반 이상을 차지했고 전분기 대비 9.38%포인트 늘었다[7]. 특히 대출 사기 유형은 18.72%로 비중은 상대적으로 낮지만 전분기 대비 205.15% 급증해 가장 빠르게 늘어난 공격 유형으로 나타났다[7]. 반대로 정부기관 사칭은 51.99%포인트, 텔레그램 등 메신저 사칭은 22.55%포인트 각각 줄어 공격자들의 관심이 금융기관·대출 사기 쪽으로 옮겨가고 있음을 보여준다[7].
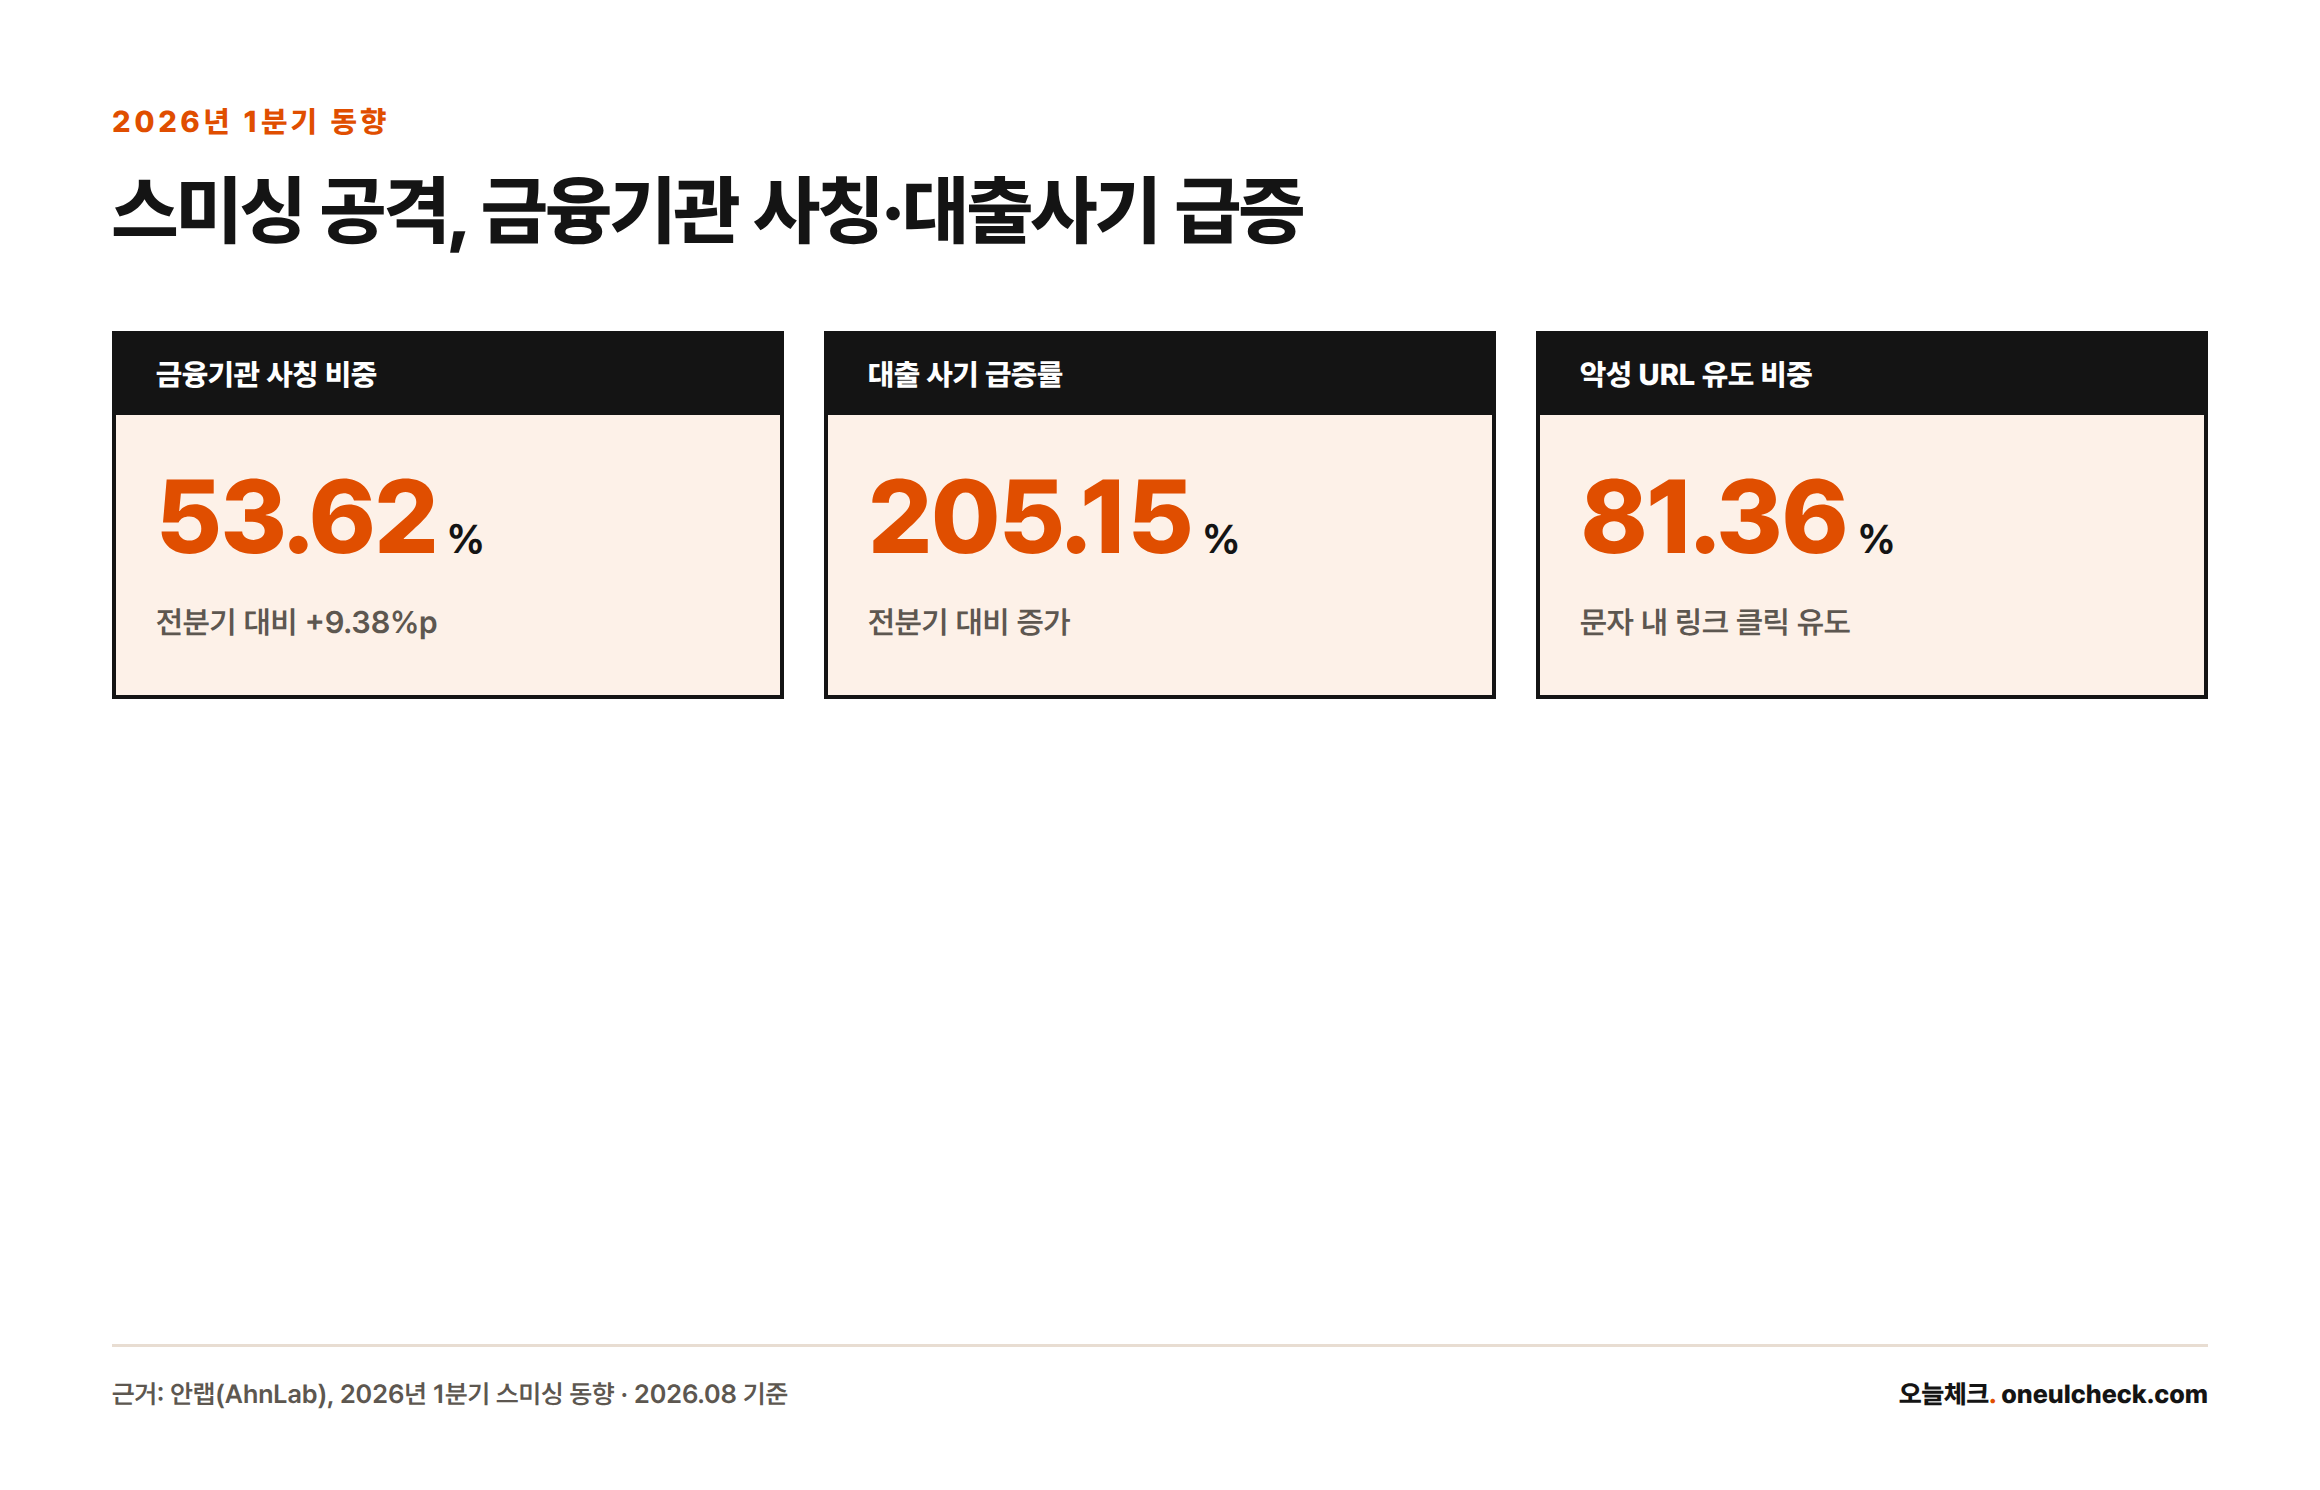
| 공격 유형 | 비중 | 전분기 대비 |
|---|---|---|
| 금융기관 사칭 | 53.62% | +9.38%p |
| 대출 사기 | 18.72% | +205.15% |
| 정부기관 사칭 | – | -51.99%p |
| 텔레그램 등 메신저 사칭 | – | -22.55%p |
공격 유도 방식으로는 악성 URL을 문자에 포함하는 방식이 81.36%로 압도적으로 많았고, 모바일 메신저를 통한 유도가 9.18%, 전화 유도가 8.59%로 뒤를 이었다[7]. 여전히 문자 속 링크를 누르게 만드는 것이 공격자의 가장 기본적인 접근 방식이라는 뜻이다.
‘가족 사칭’ 스미싱 급증 — 인피니그루 보고서로 본 피해 실태
보이스피싱 예방 플랫폼 기업 인피니그루가 2025년 12월 8일부터 2026년 7월 14일까지 약 7개월간 분석한 ‘지인사칭(가족 사칭형) 스미싱’ 보고서에 따르면, 피해자 1,856명이 받은 문자는 총 4만 876건이었고 이 중 50대 이상이 1,743명으로 전체의 94%를 차지했다[6]. 40대 이상 피해자 1,801명을 대상으로 분석한 결과, “엄마·아빠” 같은 호칭을 정확히 맞혀 접근한 비율은 평균 95.3%에 달했으며, 연령대가 높을수록 정확도도 높아 60대 96%, 70대 97%, 80대 이상 96.2%로 나타났다[6]. 40대는 79.2%로 상대적으로 낮았다[6].
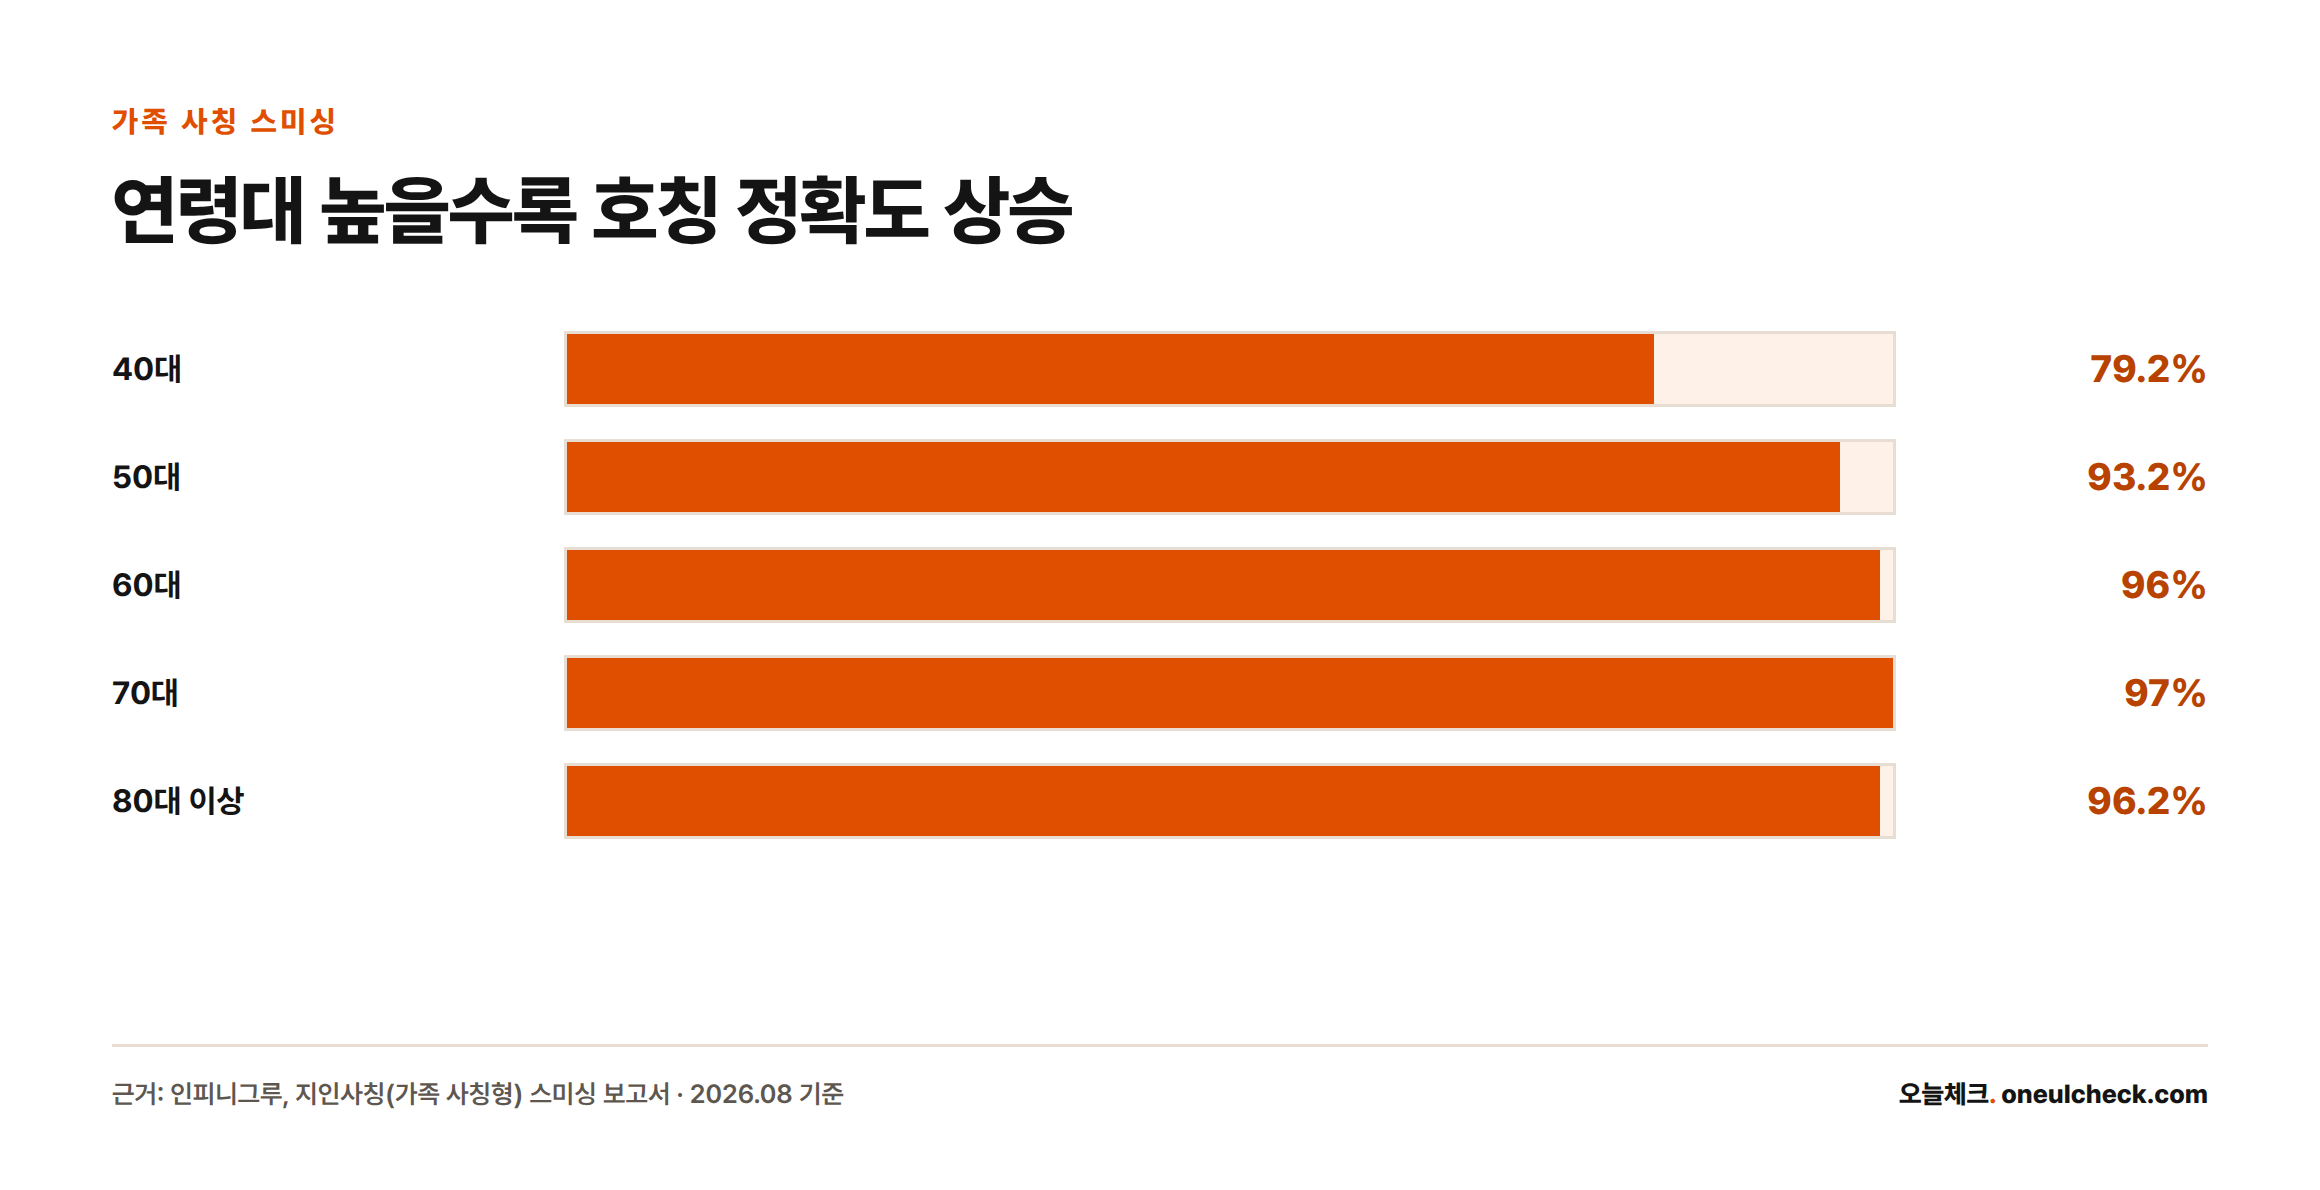
| 연령대 | 호칭 정확도 |
|---|---|
| 40대 | 79.2% |
| 50대 | 93.2% |
| 60대 | 96% |
| 70대 | 97% |
| 80대 이상 | 96.2% |
자녀의 실명까지 알고 접근한 사례도 30명 확인됐는데, 이 중 96.7%(29명)가 2건 이상 문자를 주고받았고, 36.7%(11명)는 실제로 원격 제어 앱을 설치해 더 큰 피해로 이어질 위험에 노출됐다[6]. 접근 시간대는 오전 10시부터 오후 2시 사이에 집중됐고, 첫 문자부터 금전이나 개인정보를 요구하기까지 걸린 시간은 중앙값 26분이었다[6]. 1시간 이상 대화가 이어진 사례가 2,525건 중 1,994건(79%)에 달해, 짧은 시간에 신뢰를 쌓은 뒤 요구하는 방식이 정형화돼 있음을 보여준다[6]. 발신번호는 1,160개가 사용됐는데 이 중 70.5%(818개)가 하루만 쓰고 버려지는 일회용 번호였다[6]. 월별 발송량은 2025년 12월 1,291건에서 2026년 4월 1만 791건까지 늘었다가 5월 6,300건으로 줄었고, 이후 6월 7,566건으로 다시 늘어나는 추세를 보였다[6].
최신 피싱 수법 유형별 정리
공식 채널이 안내하는 전자금융범죄 유형과 최근 통계를 종합하면, 피싱 수법은 크게 아래와 같이 나뉜다.
| 유형 | 수법 요약 |
|---|---|
| 기관 사칭 | 검찰·경찰·금감원 등을 사칭해 “범죄에 연루됐다”며 압박한 뒤 계좌 이체나 앱 설치를 요구 |
| 대출 사기 | 저금리 대환대출을 미끼로 접근해 선입금이나 수수료, 개인정보를 요구. 2026년 1분기 스미싱 중 비중이 가장 가파르게 늘어난 유형[7] |
| 금융기관 사칭 | 은행·카드사 명의로 결제·배송 확인 문자를 보내 악성 링크 클릭을 유도. 2026년 1분기 스미싱의 절반 이상을 차지[7] |
| 택배 사칭 | 반송·통관 지연 등을 사유로 링크 클릭이나 개인정보 입력을 요구 |
| 공모주·투자 리딩방 사칭 | 고수익 투자 정보를 미끼로 접근한 뒤 별도 계좌로 입금을 유도하고 잠적 |
| 지인·가족 사칭 | “엄마”, “아빠” 등 호칭이나 자녀 실명까지 사용해 접근한 뒤 원격 제어 앱 설치나 송금을 요구[6] |
택배·물품 거래를 미끼로 삼는 수법은 전통시장 거래에서도 나타나는데, 가락시장에서 확인된 ‘노쇼 피싱’ 대리구매 사기처럼 실제 존재하는 거래 관행을 흉내 내 결제를 유도하는 변형 수법도 늘고 있다.
피싱 문자·전화, 이렇게 진위를 확인한다
- 문자 속 링크는 누르지 않는다. 특히 단축 URL은 실제 주소를 숨길 수 있어 더 위험하다[5].
- 앱 설치를 요구받으면 설치 전 요구 권한을 확인한다. 정상 앱이 요구하지 않는 원격 제어·문자 접근 권한을 요구하면 악성 앱일 가능성이 높다[5].
- 가족이나 지인이 사고·급전을 이유로 문자·메신저로 송금을 요구하면, 문자에 답장하지 말고 원래 알고 있던 전화번호로 직접 전화해 본인 목소리로 확인한다. 기존 대화에서 확보한 다른 번호로도 걸어본다.
- 기관을 사칭해 “수사 협조”나 “계좌 안전조치”를 이유로 이체·앱 설치·정보 제공을 요구하면 일단 전화를 끊는다. 검찰·경찰·금감원은 전화나 문자로 계좌 이체나 개인정보를 요구하지 않는다.
- 발신번호가 정상 기관 번호와 비슷해 보여도 스미싱에 쓰인 발신번호의 상당수가 하루만 쓰고 버려지는 일회용 번호였다는 점을 감안해 번호만으로 신뢰하지 않는다[6].
- 의심스러운 사이트 주소는 직접 입력해 접속하지 말고, 포털 검색이나 즐겨찾기로 등록해둔 공식 주소로 접속해 비교한다.
피해 신고, 어디로 어떤 순서로 해야 하나 — 112·118·1332·1394 역할 구분
피싱 신고 번호가 여러 개로 나뉘어 있어 혼란이 있었지만, 정부는 2023년 9월 26일 통합신고대응센터를 열고 그해 10월 4일부터 신고 접수를 112로 일원화했다[9][10]. 기존에는 피해 신고(112), 지급정지(1332), 범행수단 차단(118)이 각각 다른 기관에 분산돼 있었는데, 지금은 112에 한 번만 신고하면 경찰청·금융감독원·한국인터넷진흥원 상담원과 통신 3사 직원이 함께 근무하며 사건 접수, 악성 앱·소액결제 차단, 계좌 지급정지까지 한 번에 처리한다[2][9].
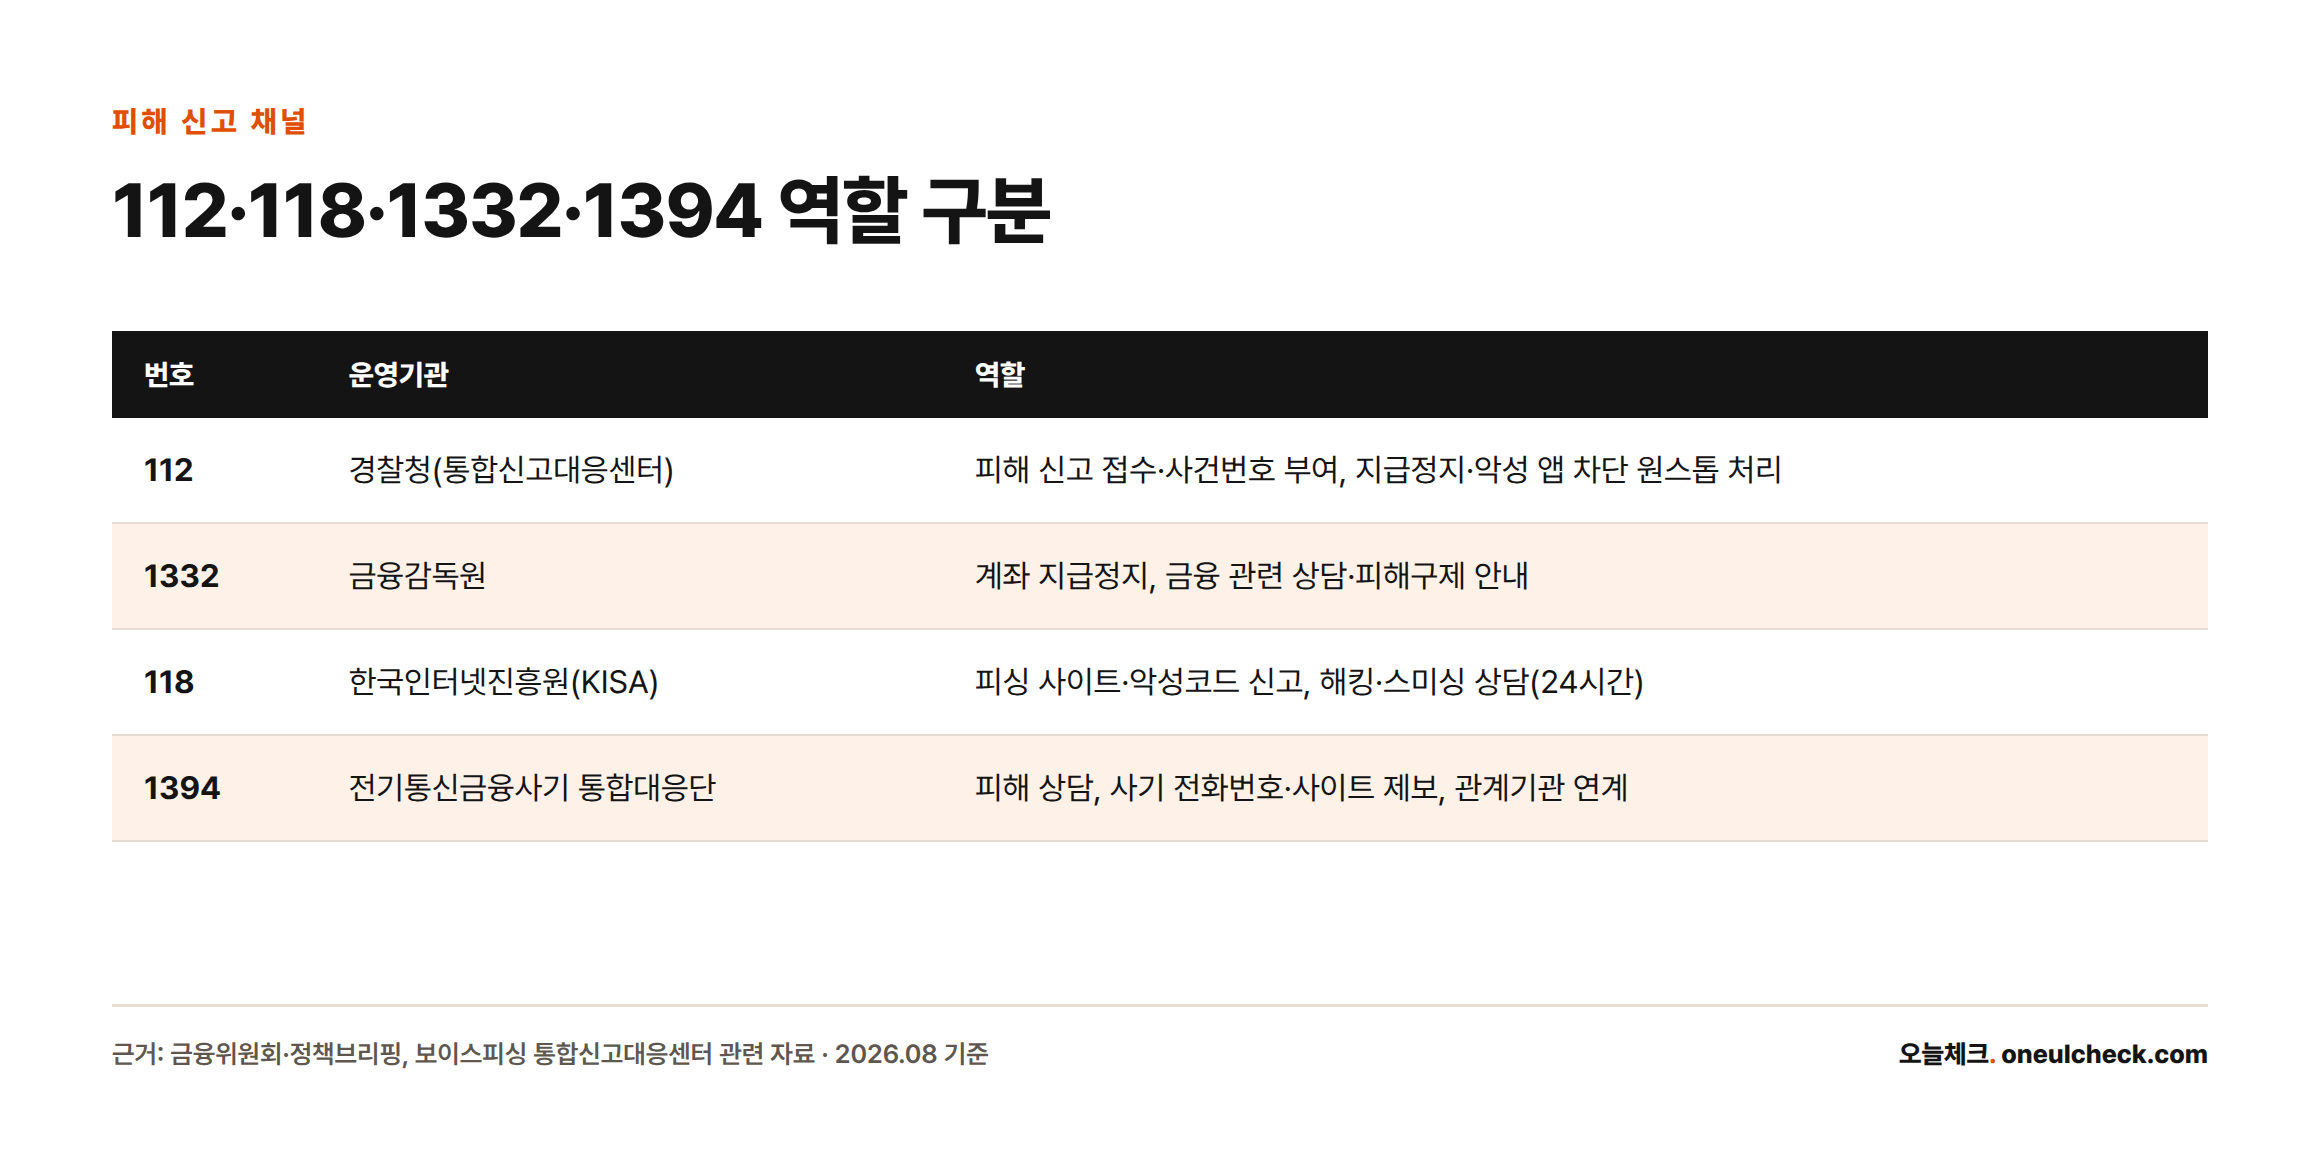
| 번호 | 운영기관 | 역할 |
|---|---|---|
| 112 | 경찰청(통합신고대응센터) | 피해 신고 접수 및 사건번호 부여, 지급정지·악성 앱 차단까지 원스톱 처리[9] |
| 1332 | 금융감독원 | 계좌 지급정지, 금융 관련 상담·피해구제 안내[3][9] |
| 118 | 한국인터넷진흥원(KISA) | 피싱 사이트·악성코드 신고, 해킹·스미싱 상담(24시간)[4] |
| 1394 | 전기통신금융사기 통합대응단 | 피해 상담, 사기 전화번호·사이트 제보, 관계기관 연계[2] |
실무적으로는 사건번호가 필요한 피해 신고와 계좌 지급정지는 112로, 피싱 사이트나 악성 앱 자체를 신고하려면 118로, 해외에서 유통되는 피싱 사이트는 구글 세이프브라우징 신고 페이지로 별도 접수할 수 있다[8]. 사이버범죄 전반에 대한 온라인 신고는 경찰청 사이버범죄 신고시스템(ECRM)에서도 가능하다[1].
송금한 뒤 대처법 — 지급정지 신청 절차
이미 송금까지 마쳤다면 사기범이 인출해가기 전에 계좌를 묶는 지급정지 조치가 핵심이다. 절차는 다음과 같다.
- 112(경찰청) 또는 1332(금융감독원), 혹은 송금·입금에 쓰인 계좌의 금융회사 고객센터에 전화해 보이스피싱 피해 사실과 함께 지급정지를 요청한다.
- 전화로 지급정지를 신청한 경우, 신청일로부터 3영업일 이내에 경찰서를 방문해 사건사고사실확인원을 발급받는다.
- 발급받은 사건사고사실확인원과 신분증을 지참해 지급정지를 요청한 금융회사 영업점에 피해구제 신청서류를 제출한다.
- 서류 제출 기한(3영업일 경과 후 14일 이내)을 넘기면 지급정지가 익영업일에 자동으로 해제되므로 기한 안에 반드시 제출해야 한다.
지급정지된 계좌의 명의인이 자신의 계좌가 사기이용계좌가 아니라고 소명하려는 경우에는 지급정지·전자금융거래 제한 공고일로부터 2개월 이내에 금융회사에 이의를 제기할 수 있다[11]. 지급정지 후 피해금이 인출되지 않고 계좌에 남아 있다면 별도의 소송 절차 없이도 채권소멸 절차를 거쳐 피해금을 돌려받을 수 있는 구조이므로, 송금을 인지한 즉시 지급정지부터 요청하는 것이 가장 중요하다.
피싱 예방을 위한 실천 수칙
- 출처가 불분명한 문자의 링크나 첨부파일은 열지 않는다.
- 모바일 백신 앱을 설치해 주기적으로 검사하고, 알 수 없는 출처의 앱 설치를 차단하는 설정을 유지한다[5].
- 가족·지인 간에는 급전 요청 시 반드시 통화로 본인 확인을 하는 습관을 미리 정해둔다.
- 공동인증서, 보안카드 정보, 일회용 비밀번호(OTP)는 어떤 경우에도 전화나 문자로 알려주지 않는다.
- 금융기관·수사기관은 전화나 문자로 계좌 비밀번호, 보안카드 전체 번호를 요구하지 않는다는 점을 기억한다.
- 의심스러운 문자·전화를 받으면 즉시 삭제하거나 끊기보다, 118이나 112에 신고해 다른 사람의 피해를 막는 데도 협조한다[4].
출처
- 경찰청, 사이버범죄 신고시스템(ECRM)
- 전기통신금융사기 통합대응단, 보이스피싱지킴이(피싱안심SOS)
- 금융감독원, 보이스피싱지킴이
- 한국인터넷진흥원(KISA), 118 사이버 신고상담 센터
- 찾기쉬운 생활법령정보, 전자금융범죄(피싱·스미싱·파밍)
- 한국일보, 가족 사칭 스미싱 급증 관련 보도(2026.7.31)
- 안랩(AhnLab), 2026년 1분기 스미싱 동향
- 구글, 세이프 브라우징 피싱 사이트 신고
- 금융위원회, 보도자료 “보이스피싱, 이제 ‘112’로 신고하세요”
- 정책브리핑, 보이스피싱 통합신고대응센터 운영 관련 기사
- 국가법령정보센터, 전기통신금융사기 피해 방지 및 피해금 환급에 관한 특별법